Vulnerabilitate critică în pluginul WP Maps Pro pentru WordPress
WP Maps Pro, un plugin WordPress popular folosit pentru integrarea hărților pe site-uri, are o vulnerabilitate critică ce le permite atacatorilor să creeze conturi de administrator fără nicio autentificare. Problema este urmărită ca CVE-2026-8732 și are scorul maxim de risc, 9.8 din 10. Sunt afectate toate versiunile până la 6.1.0, iar patch-ul este disponibil în versiunea 6.1.1.
Rădăcina problemei se află într-o funcție de acces temporar concepută inițial pentru a ajuta echipele de suport să diagnosticheze problemele clienților. O rută AJAX publică combinată cu o verificare insuficientă a permisiunilor a deschis calea spre crearea de conturi de administrator de către oricine, fără să fie nevoie de un cont existent pe site. Vulnerabilitatea a fost descoperită și raportată de cercetătorul de securitate David Brown și creditată public de Wordfence.
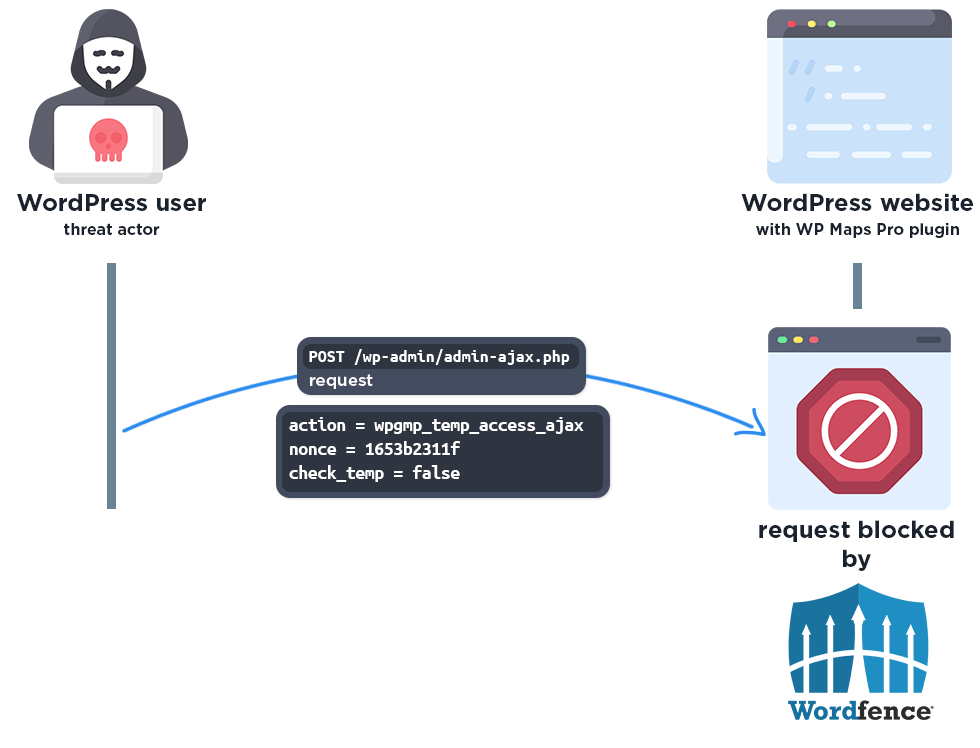
Riscul nu este teoretic. Wordfence a raportat 2.858 de tentative de exploatare blocate într-o singură zi, ceea ce plasează această vulnerabilitate în categoria incidentelor active, nu a avertismentelor de precauție. Un atacator care reușește să exploateze această breșă obține acces de administrator complet, cu tot ce implică asta: modificarea conținutului, instalarea de cod malițios, crearea de conturi suplimentare sau preluarea completă a site-ului.
Dacă administrezi un site WordPress cu WP Maps Pro instalat, primul pas este actualizarea la versiunea 6.1.1. Imediat după, merită verificată lista de utilizatori administratori pentru conturi necunoscute, logurile de autentificare pentru activitate suspectă și eventualele plugin-uri sau redirecționări adăugate recent fără știrea ta.
Surse: Wordfence, NVD, The Hacker News