ErrTraffic ClickFix: Atacul care transformă site-urile WordPress în capcane
Specialiștii în securitate cibernetică au identificat o nouă campanie de atac care folosește website-uri WordPress compromise pentru a distribui malware. Metoda, cunoscută sub numele de ErrTraffic ClickFix, a atras atenția comunității de securitate datorită ratei neobișnuit de mari de succes în rândul victimelor.
Potrivit cercetătorilor, aproape 60% dintre utilizatorii care ajung în această capcană urmează instrucțiunile afișate și își compromit dispozitivul.
Ce este ErrTraffic ClickFix?
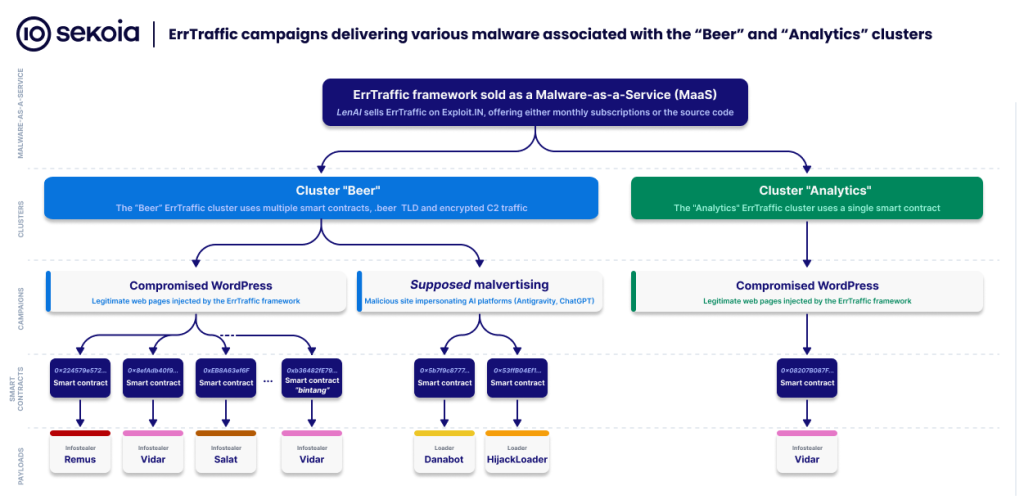
ErrTraffic este un sistem folosit de atacatori pentru distribuirea malware-ului către utilizatori. Spre deosebire de campaniile clasice de tip ClickFix, care afișează simple notificări false de actualizare, ErrTraffic merge un pas mai departe.
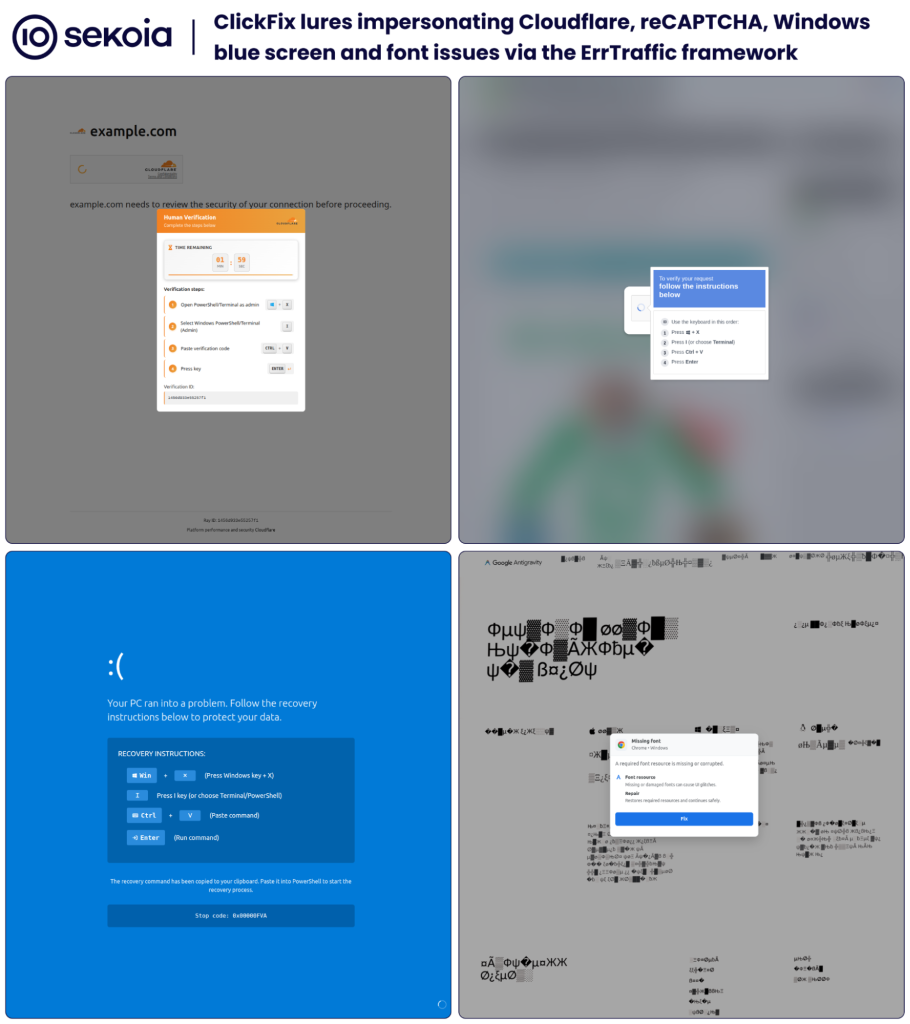
După compromiterea unui website WordPress, atacatorii injectează o linie de cod JavaScript care modifică aspectul paginii și o face să pară defectă sau coruptă.
Vizitatorii pot observa:
- texte deformate sau greu de citit;
- caractere ciudate inserate în conținut;
- elemente grafice afișate incorect;
- pagini care par „stricate” sau afectate de erori.
Scopul este simplu: să creeze panică și să determine utilizatorul să caute rapid o soluție.
Cum funcționează atacul?
După ce pagina este modificată artificial, utilizatorului îi este afișat un buton de tipul:
„Fix Glitch” sau „Repară eroarea”
La prima vedere, acesta pare o funcție legitimă care ar rezolva problema afișării website-ului.
În realitate, utilizatorul primește instrucțiuni pentru a copia și executa comenzi pe propriul calculator. Aceste comenzi descarcă și instalează malware fără ca victima să realizeze ce se întâmplă.
Practic, atacatorii nu exploatează doar vulnerabilități software, ci și încrederea utilizatorilor.
Ce tipuri de capcane utilizează ErrTraffic?
Platforma poate afișa mai multe scenarii false pentru a convinge utilizatorii să execute comenzile malițioase:
- actualizări false de browser;
- notificări false privind lipsa unor fonturi de sistem;
- erori false care pretind că sistemul necesită instalarea unor componente suplimentare;
- mesaje de remediere a unor probleme de afișare ale website-ului.
Toate aceste mesaje urmăresc același obiectiv: executarea manuală a comenzilor furnizate de atacatori.
Ce malware este distribuit?
În funcție de sistemul de operare al victimei, ErrTraffic livrează programe malware diferite.
Pentru utilizatorii Windows au fost observate familii cunoscute de malware precum:
- Lumma Stealer;
- Vidar Stealer.
Pentru dispozitive Android sunt distribuite troieni bancari precum:
- Cerberus.
În cazul utilizatorilor macOS, cercetătorii suspectează utilizarea malware-ului:
- Atomic Stealer (AMOS).
Aceste programe sunt concepute pentru a fura parole, cookie-uri, informații bancare și alte date sensibile.
De ce sunt vizate site-urile WordPress?
WordPress rămâne cea mai utilizată platformă de creare a website-urilor la nivel mondial. Din acest motiv, orice vulnerabilitate descoperită într-un plugin sau într-o temă poate afecta milioane de website-uri.
Într-o singură săptămână din octombrie 2025 au fost raportate:
- 55 de vulnerabilități;
- 48 de plugin-uri afectate;
- 3 teme WordPress vulnerabile.
Printre problemele de securitate identificate s-au numărat vulnerabilități de tip Cross-Site Scripting (XSS) în plugin-uri extrem de populare.
Atacatorii folosesc aceste breșe pentru:
- injectarea de cod JavaScript malițios;
- modificarea fișierelor temei;
- compromiterea conturilor de administrator;
- instalarea de backdoor-uri care oferă acces permanent asupra website-ului.
În trecut au fost identificate peste 1.000 de website-uri WordPress compromise prin tehnici similare.
De ce este acest atac atât de greu de detectat?
Una dintre cele mai periculoase caracteristici ale ErrTraffic ClickFix este faptul că utilizatorul execută singur acțiunile solicitate.
Soluțiile moderne de securitate sunt foarte eficiente în blocarea programelor necunoscute, însă devine mult mai dificil atunci când victima rulează manual comenzile recomandate.
Mai mult, unele variante ale atacului folosesc componente legitime Microsoft pentru a executa codul malițios, ceea ce face ca activitatea să pară normală din perspectiva unor soluții de protecție.
Cum îți protejezi site-ul
Actualizările constante ale WordPress, plugin-urilor și temelor rămân cea mai eficientă barieră, deoarece cele mai multe compromiteri pornesc din extensii neactualizate. Pe lângă asta, autentificarea în doi pași pentru contul de administrator, eliminarea plugin-urilor inutile și backup-urile regulate reduc semnificativ impactul unui eventual incident. Merită monitorizate și orice modificări neașteptate în fișierele site-ului, redirecționări apărute brusc sau erori ciudate care nu existau înainte, toate acestea pot fi semne că ceva nu e în regulă.
Un site legitim nu îți va cere niciodată să copiezi și să rulezi comenzi în Windows, macOS sau Android pentru a repara o pagină. Dacă întâlnești un astfel de mesaj, închide imediat pagina și nu urma instrucțiunile afișate.
ErrTraffic ClickFix este un exemplu clar al direcției în care evoluează atacurile: nu mai vizează doar vulnerabilități tehnice, ci și încrederea utilizatorilor. Pentru proprietarii de site-uri WordPress, cele mai eficiente metode de apărare rămân actualizările regulate, monitorizarea activă și o administrare atentă.