Vulnerabilitate în Gravity SMTP: chei API și token-uri OAuth expuse
[ALERTĂ ACTIVĂ] CVE-2026-4020 — Gravity SMTP ≤ 2.1.4
Dacă folosești plugin-ul Gravity SMTP pe site-ul tău WordPress și nu l-ai actualizat recent, există șanse mari ca datele tale de configurare — inclusiv cheile API pentru serviciile de email — să fi fost deja compromise.
Cercetătorii de la Wordfence au identificat o vulnerabilitate de tip Sensitive Information Exposure în Gravity SMTP, un plugin activ pe peste 100.000 de site-uri WordPress. Problema: un endpoint REST API accesibil oricui, fără autentificare, returnează un raport complet de sistem — până la 365 KB de date JSON — printr-o singură cerere GET:
/wp-json/gravitysmtp/v1/tests/mock-data?page=gravitysmtp-settings
Fără parole, fără cont, fără drepturi speciale. Printre datele expuse se numără versiunea PHP, configurația WordPress, lista plugin-urilor active, structura bazei de date și — cel mai grav — cheile API și token-urile OAuth pentru serviciile de email conectate (Amazon SES, Google, Mailjet, Resend, Zoho).
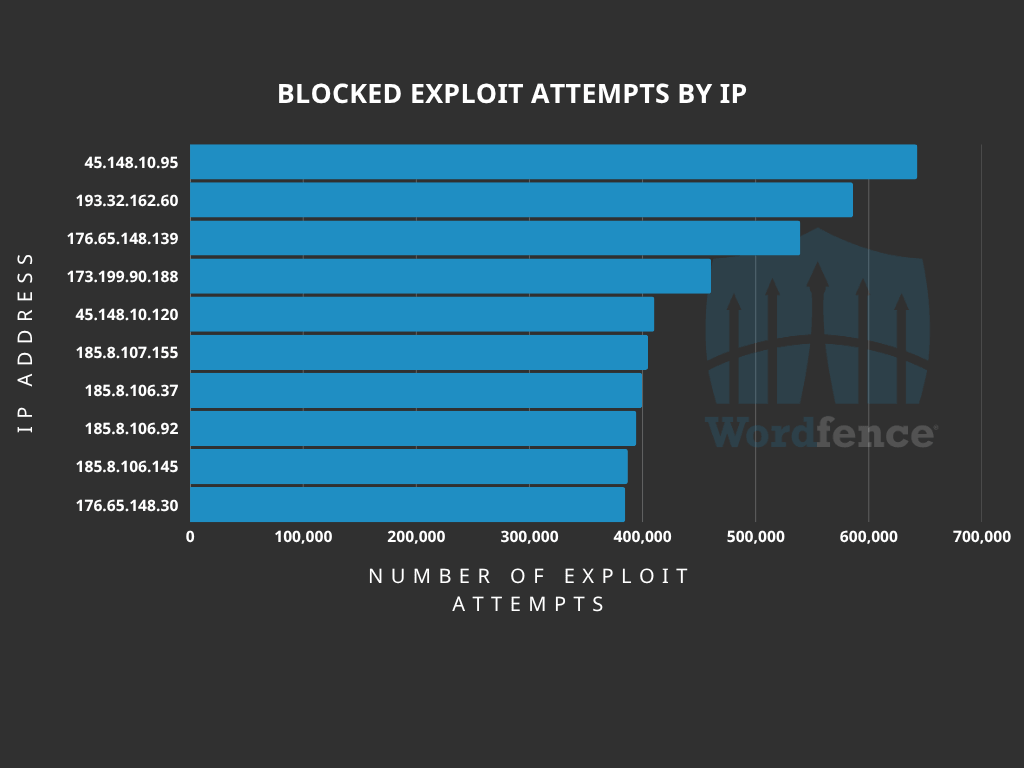
Wordfence a blocat peste 17 milioane de tentative de exploatare, cu un vârf de 4 milioane de cereri într-o singură zi pe 7 iunie 2026. Exploatarea este activă și în desfășurare.
Ce trebuie să faci acum
Versiunile Gravity SMTP ≤ 2.1.4 sunt vulnerabile. Versiunea sigură este 2.1.5, lansată pe 17 martie 2026.
- Actualizează plugin-ul la versiunea 2.1.5 sau mai recentă
- Rotește toate credențialele configurate în Gravity SMTP (Amazon SES, Google OAuth, Mailjet, Resend, Zoho)
- Verifică log-urile pentru cereri către
/wp-json/gravitysmtp/v1/tests/mock-data - Blochează IP-urile cu cel mai mare volum de atacuri:
45.148.10.95 · 193.32.162.60 · 176.65.148.139 · 173.199.90.188 · 45.148.10.120 · 185.8.107.155 · 185.8.106.37 · 185.8.106.92 · 185.8.106.145 · 176.65.148.30
Sursă: Wordfence Intelligence / CVE-2026-4020